经常使用静态IP、住宅IP或者做网络环境检测的人,应该都看到过一个指标:
IP风险值。
比如检测一个IP之后,网站可能显示:
Risk Score:10
或者:
Fraud Score:80
很多人看到之后就会有疑问:
IP风险值到底是什么意思?
多少算正常?
风险值越低越好吗?
为什么同一个IP,在不同网站检测出来的风险值完全不一样?
其实,IP风险值并没有一个全球统一的评分标准。
不同检测平台使用的数据库、风险模型和判断方式不同,所以检测结果存在差异很正常。
如果想比较全面地了解一个IP,我更建议:
基础信息 + IP类型 + 风险评分 + 历史记录
几个方面结合起来看。
下面分享几个2026年比较常用的IP风险检测工具。
一、什么是IP风险值?
简单理解:
IP风险值就是检测平台根据自己的数据库和风险模型,对一个IP当前风险情况给出的参考评分。
检测平台可能会综合考虑:
IP历史记录;
网络类型;
是否存在异常活动;
是否存在代理等网络属性;
是否被报告过滥用行为;
所属网络和ASN;
其他风险信号。
最后给出一个风险判断。
例如有些网站采用:
0—100分
一般分数越高,代表该平台认为这个IP存在的风险信号越多。
但一定要注意:
IP风险值不是一个行业统一标准。
网站A的20分和网站B的20分,不能简单认为是完全相同的风险等级。
二、IP风险值怎么查询?
其实非常简单。
首先获取需要检测的IP地址。
例如:
XX.XX.XX.XX然后打开IP风险检测网站,将IP输入查询框。
一般几秒钟就可以看到结果。
常见信息包括:
Risk Score
Fraud Score
IP Reputation
Proxy
ISP
ASN
IP Type
以及相关风险信息。
如果只是普通检测,我建议至少选择:
2—3个不同数据库进行交叉查询。
不要只看一个网站。
三、2026年常用IP风险检测网站有哪些?
目前能够检测IP风险的网站很多。
如果只是日常使用,没有必要十几个网站全部检测。
下面这5个基本可以覆盖:
综合检测、风险评分、历史记录、网络归属和多数据库对比。
1. IP查查(iPchacha)
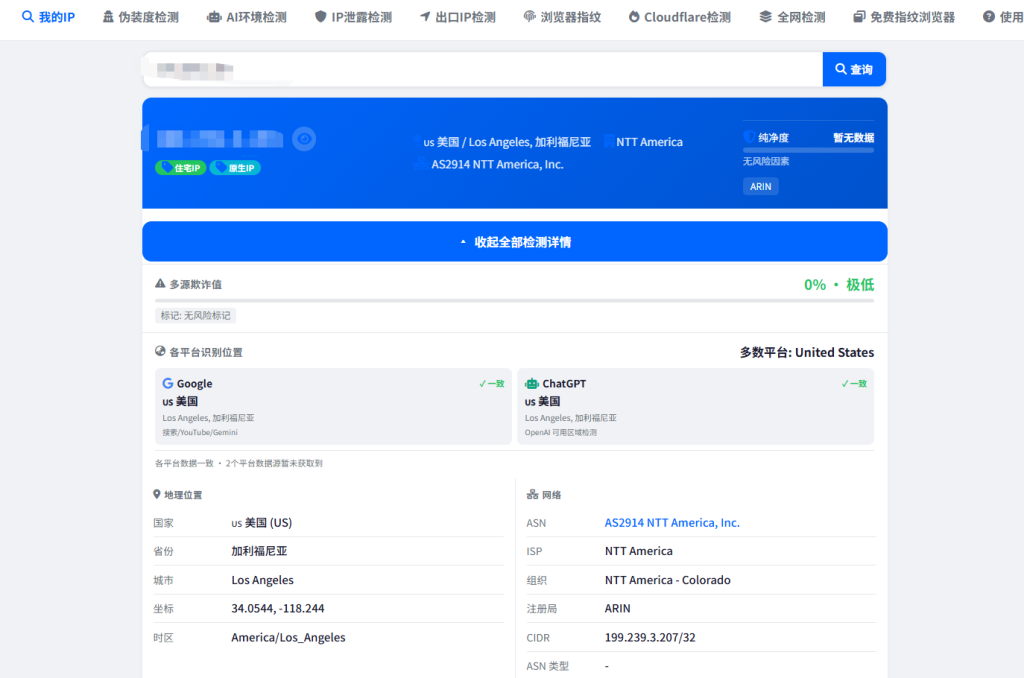
如果习惯使用中文界面,可以先通过 IP查查(iPchacha) 做综合检测。
它比较适合普通用户,因为会把IP相关的信息集中展示。
例如:
IP地址
国家/地区
ISP
ASN
IP类型
纯净度
风险信息
以及多个数据源的识别结果。
它比较适合作为:
第一步综合检查。
例如刚拿到一个美国静态IP,可以先看看:
国家是不是美国;
ISP是什么;
ASN属于哪个网络;
属于住宅还是机房;
有没有明显风险信息;
不同数据库的结果是否基本一致。
这样可以先对IP有一个整体了解。
如果发现某些风险指标存在异常,再使用专门的风险检测网站进一步查询。
2. IPQualityScore(IPQS)
如果主要想看:
IP风险值
那么IPQualityScore是比较常见的工具。
IPQS提供IP Fraud Score & Risk Checker,可以查看IP的风险评分以及相关风险信号。其当前的风险检测页面使用0—100的Fraud Score,并会结合历史行为、网络属性、代理等信号进行判断。
简单来说:
分数越高,代表IPQS认为这个IP的风险越高。
除了Fraud Score之外,还可以辅助查看:
- Proxy
- VPN
- ISP
- ASN
- Geolocation
等信息。
IPQS适合什么时候用?
如果已经通过普通IP查询工具确认了:
- 国家;
- ISP;
- ASN;
- IP类型;
接下来想进一步检查:
“这个IP有没有比较明显的风险信号?”
就可以使用IPQS。
需要注意的是:
Fraud Score只是IPQS自己的风险评分。
不能把它理解成所有网站通用的“IP纯净度分数”。
3. Scamalytics
Scamalytics也是比较常见的IP风险检测网站。
它比较有代表性的指标就是:
Fraud Score。
Scamalytics目前使用0—100的风险评分体系。
按照其当前说明:
0—19:Low Risk
20—59:Medium Risk
60—89:High Risk
90—100:Very High Risk
也就是说,在Scamalytics自己的评分体系里:
分数越低,风险越低;
分数越高,风险越高。
除了风险分数之外,还可以查看:
国家
运营商
Proxy状态
Tor状态
等信息。
Scamalytics有什么用?
我觉得它比较适合做:
第二个风险数据库复核。
例如:
IPQS检测结果比较低;
再使用Scamalytics检查;
如果两个平台都没有发现明显高风险信号,参考价值会比只检测一个网站更高。
但依然不能理解成:
“两个网站都是低风险,所以这个IP100%没有问题。”
IP检测只能作为参考。
4. AbuseIPDB
AbuseIPDB和前面两个网站的思路稍微不一样。
它比较适合查询:
一个IP过去有没有被报告过恶意或者滥用行为。
例如一些IP可能曾经涉及:
垃圾信息;
恶意扫描;
攻击行为;
其他网络滥用活动。
AbuseIPDB会收集相关举报记录,并允许用户查询一个IP是否存在历史报告。
因此它比较适合作为:
IP历史记录查询工具。
举个例子
你拿到一个IP:
IPinfo显示基础信息正常;
IP类型也符合需求;
IPQS风险评分也不算高。
但是你还想知道:
“这个IP以前有没有大量不良记录?”
就可以再通过AbuseIPDB查询一下。
所以它和IPQS、Scamalytics是互补关系。
5. IPinfo
严格来说,IPinfo并不是专门给IP打“风险分”的普通查询网站。
但是我仍然建议检测IP风险时把它加入工具组合。
原因很简单:
判断风险之前,先要知道这个IP到底是谁的。
通过IPinfo可以查看:
- 国家/地区
- ISP
- Organization
- ASN
- 网络归属
等基础信息。
为什么这些信息重要?
因为如果一个IP风险值比较高,你还需要进一步判断:
这个IP属于什么网络?
是住宅ISP?
数据中心?
云服务器?
还是其他类型的网络?
所以我通常会把:
IPinfo作为基础信息查询工具。
然后再搭配IPQS、Scamalytics等风险检测网站使用。
四、5款IP风险检测工具怎么选?
如果不想研究太复杂,可以简单参考:
| 工具 | 主要查看内容 | 推荐用途 |
|---|---|---|
| IP查查 | IP类型、纯净度、风险、综合信息 | 第一轮综合检测 |
| IPQS | Fraud Score、风险信号 | 主要风险检测 |
| Scamalytics | Fraud Score、Proxy等 | 第二套风险模型复核 |
| AbuseIPDB | 历史举报、滥用记录 | 查询历史记录 |
| IPinfo | ISP、ASN、网络归属 | 查询基础信息 |
如果只是普通检测:
IP查查 + IPQS
就可以先做第一轮检查。
如果比较在意IP风险:
可以使用:
IP查查 + IPQS + Scamalytics
如果还想看看有没有历史滥用记录:
增加:
AbuseIPDB。
最后再通过:
IPinfo
确认ISP和ASN等网络基础信息。
五、IP风险值多少算正常?
这个问题没有统一答案。
因为不同检测网站的评分体系不同。
例如Scamalytics使用的是0—100分,并且把风险划分为低、中、高、非常高几个等级。
但是换到其他检测平台:
即使同样是0—100分,
背后的判断规则也可能完全不同。
所以不能简单说:
“IP风险值低于20就一定正常。”
只能说:
在某个具体检测平台的规则下,属于相对低风险。
因此看风险值的时候,一定要先看:
这是哪个网站给出的风险值。
六、IP风险值是越低越好吗?
如果是在同一个检测网站、同一套评分规则下:
通常可以理解为:
风险分越低,检测到的风险信号越少。
但是不能把这个结论扩大成:
“0分的IP一定比10分的IP好。”
因为实际使用IP还需要考虑:
IP类型;
ISP;
ASN;
地区;
网络质量;
业务需求。
风险评分只是其中一个指标。
七、为什么同一个IP风险值不一样?
这个情况非常正常。
例如:
网站A显示:
Risk Score:5
网站B显示:
Fraud Score:25
网站C可能显示:
Low Risk
是不是哪个网站错了?
不一定。
主要原因就是:
不同网站的数据来源不同。
比如:
IPQS有自己的风险检测体系;
Scamalytics有自己的Fraud Score;
AbuseIPDB更偏向用户报告和历史滥用记录;
IPinfo更偏网络归属和基础IP信息。
所以它们检测的侧重点本来就不完全一样。
这也是为什么我不建议:
只用一个网站判断IP好坏。
八、哪些因素可能导致IP风险值比较高?
不同网站的算法不公开或者存在差异,但一般来说,比较常见的风险信号包括:
1. 存在历史异常记录
如果这个IP以前出现过较多异常活动,可能会影响风险评分。
2. 被大量用户使用过
某些公共网络资源可能存在比较复杂的历史使用情况。
3. 被检测为代理等网络属性
部分风险数据库会把这些属性纳入评分。
4. 所属网段风险较高
有时候并不只是单个IP的问题。
如果整个ASN或者附近网段存在大量异常活动,也可能影响部分风险模型的判断。
例如Scamalytics就明确表示,其风险模型除了单个IP,还会参考周边子网、ASN和Hosting Block等信息。
5. 存在历史举报
如果一个IP在AbuseIPDB等数据库中存在较多历史举报,也值得进一步检查。
九、住宅IP风险值一定低吗?
不一定。
这是一个特别容易误解的问题。
住宅IP描述的是网络类型。
风险值描述的是数据库中的风险信号。
两者完全不是一个概念。
一个住宅IP如果以前被大量使用,或者存在异常历史记录:
依然可能显示比较高的风险。
所以:
住宅IP ≠ 低风险IP。
同样:
机房IP ≠ 一定高风险。
判断IP质量应该综合看多个指标。
十、原生IP风险值一定低吗?
也不一定。
原生IP和风险值同样属于两个不同概念。
所谓原生IP,更多是在讨论IP注册信息、网络归属和实际使用地区。
而风险值主要反映:
这个IP在某个风险数据库里的信誉和风险情况。
因此一个IP是不是原生IP,不能直接决定它的风险评分。
十一、IP风险值高怎么办?
如果发现一个IP风险值比较高,不建议马上下结论。
可以按照下面的顺序继续检查。
第一步:换网站检测
使用IPQS、Scamalytics等不同风险数据库交叉验证。
第二步:检查历史记录
通过AbuseIPDB等网站看看有没有明显的历史举报。
第三步:查询ISP和ASN
通过IPinfo或者IP查查确认:
这个IP属于什么网络。
第四步:确认IP类型
检查到底属于:
住宅;
ISP;
机房;
Hosting;
还是其他网络类型。
第五步:结合实际业务判断
如果只是某一个网站风险稍高,但其他几个数据库都没有明显异常,不一定代表这个IP完全不能使用。
反过来:
如果多个风险数据库都显示高风险,而且存在较多历史异常记录,就需要更加谨慎。
十二、刚购买的静态IP怎么检测风险?
如果刚购买一个静态IP,我比较建议按照下面这个顺序:
第一步:查地区
确认国家和地区是否符合购买需求。
第二步:查ISP和ASN
确认网络归属。
第三步:查IP类型
看看属于住宅、ISP还是机房等类型。
第四步:查风险值
通过:
IPQS + Scamalytics
进行交叉检测。
第五步:查历史记录
通过AbuseIPDB查询有没有明显的历史滥用记录。
第六步:综合判断
不要只因为某一个网站:
“风险值是0”
就认为这个IP一定非常好。
也不要因为:
“某个网站显示30分”
就马上认为这个IP不能使用。
十三、IP风险值和IP纯净度有什么区别?
这两个词经常一起出现。
简单理解:
IP风险值
通常是某个检测平台根据自己的模型,对IP风险程度进行评分。
例如:
Fraud Score
Risk Score
IP纯净度
更多属于一种综合性的说法。
可能同时参考:
IP类型;
风险值;
历史记录;
ISP;
ASN;
代理属性;
黑名单;
多个数据库结果。
所以:
风险值可以作为判断IP纯净度的一个参考指标,但不能代表全部。
十四、检测IP最实用的组合是什么?
如果不想每次打开十几个网站,我觉得普通用户使用下面几个就够了。
IP查查
负责第一轮综合检测。
IPinfo
负责确认ISP和ASN。
IPQS
负责主要风险评分。
Scamalytics
负责使用另一套风险模型进行复核。
AbuseIPDB
负责检查历史滥用和举报记录。
基本逻辑就是:
先确认这个IP是谁的 → 再确认是什么类型 → 然后查风险 → 最后看历史记录。
这样比单纯盯着一个“风险值”靠谱很多。
十五、总结
IP风险值怎么查?
其实非常简单,通过在线IP风险检测网站输入IP地址就可以查询。
2026年比较常用的工具可以选择:
IP查查(iPchacha):适合综合查询IP类型、网络和风险信息;
IPQualityScore:适合查看Fraud Score和风险信号;
Scamalytics:适合查看Fraud Score并进行第二套风险模型复核;
AbuseIPDB:适合查询IP历史举报和滥用记录;
IPinfo:适合确认ISP、ASN和网络归属。
但是检测IP时最重要的一点是:
不要只看一个风险值。
更加合理的方法是:
IP基础信息 + ISP/ASN + IP类型 + 风险评分 + 历史记录 + 多数据库交叉验证。
同时也要记住:
目前并不存在一个所有网站通用的“IP风险官方评分”。
同一个IP在不同网站显示不同结果很正常。
检测结果应该作为判断网络环境的参考,而不是单独根据某一个分数决定一个IP到底“好不好”。
如需购买稳定、干净、长期可用的海外IP可以找我们,OSDWAN提供300+国家的独享静态IP以及原生住宅IP,稳定、合规、纯净度高,适合海外平台注册、养号、账号矩阵、独立站运营等不同需求。
不知道如何选择合适的IP类型?添加客服微信进行一对一咨询,我们可以根据你的使用场景给出建议,避免踩坑。